
 맞춤추천



공동활용장비

- 장비찾기
- 공동활용장비
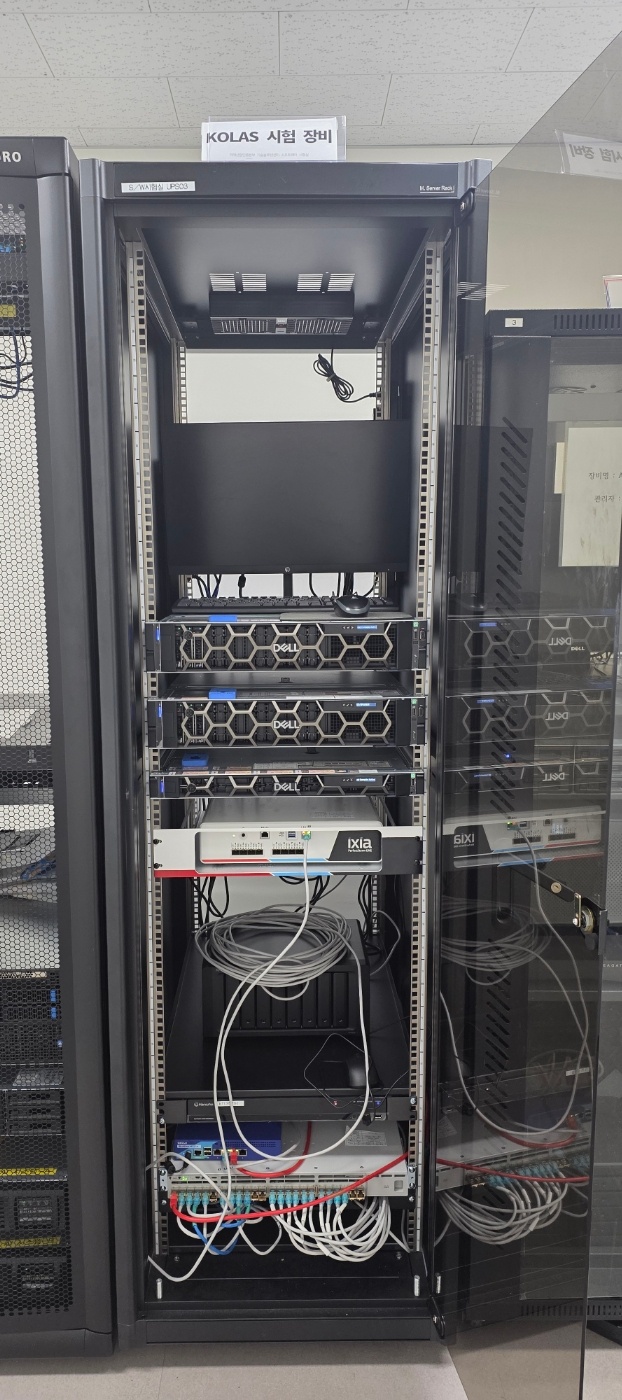
- Cybersecurity Verification System
- 사이버 보안 검증 시스템
- i-Tube No. 2512-E-0312
- NTIS No
-
설치기관
키엘연구원 넷제로솔루션센터
(재단법인 키엘연구원)

- 주소 경기도 부천시 원미구 소사로 487 (춘의동, 부천R&D종합센터)
- 담당자 김지은 (T. 032-670-8888 )
- 매뉴얼
-
온라인* 본 장비는 온라인 예약이 불가하오니 장비사용 예약과 관련해서는
예약가능여부
장비 보유기관에 직접 문의 주시기 바랍니다. (장비 예약은 Zeus 시스템에서 회원가입후 예약가능)
장비정보
-
제작사
(주)에스에스앤씨
-
모델 명
사이버보안검증시스템
내용연수6년
-
구분
주장비
용도분석
-
표준 분류
데이터처리장비 > 하드웨어 > 달리 분류되지 않는 하드웨어
장비활용범위공동활용서비스
-
취득일
2025-12-23
취득금액334,900,000원
-
인증정보
없음
-
기능
1. DDoS 공격 트래픽 생성 및 L2~ L7 장비 성능 측정
• 실제 공격 상황을 만들어 보안 장비가 얼마나 많은 데이터를 동시에 처리할 수 있는지 시험
• 여러 형태의 사이버 공격을 동시에 발생시켜 장비의 내구성과 대응능력 측정
• 조명의 네트워킹 서비스 영역의 성능 및 보안을 동시에 평가
2.통신 프로토콜 분석
• 인터넷 및 전용망에서 주고받는 데이터 패킷의 전송방식, 프로토콜 구조, 전송 경로를 분석하여 정상·이상 통신 패턴을 식별
• 스마트조명 네트워크에 대한 데이터 전송 속도와 처리량을 지속적으로 기록·분석하여 네트워크 장애나 성능 저하의 원인을 식별
3. 보안 성능 시험환경 구축용 네트워크 분석
• 스마트 네트워크 환경을 재현하여 실험
• 조명 정보 유출 방지를 위한 트래픽 모니터링 및 암복호화통신(AES-256, IPsec 등) 성능 및 기능 검증
• 다양한 사이버 공격 시나리오(DoS, DDoS, MITM, 패킷 변조 등)를 모의하여 대응 능력 검증
4. 디지털 모듈러 조명·전기전자 제품 보안성 평가
• 조명 및 전기전자 제품을 대상 네트워크 보안 시험 및 취약점 분석 수행
(조명·IoT 제품이 실제 서비스 환경에서 드러내는보안 취약점 분석)
• 최대 5백만 개 이상의 동시 접속 시뮬레이션 가능
-
장비 상세설명
본 장비는 스마트조명 및 IoT 기반 조명기기를 대상으로, 네트워크·통신·소프트웨어 전 영역에서 발생 가능한 사이버 위협에 대한 보안 취약점 검증과 규제 대응 시험을 수행하기 위한 통합 사이버보안 검증 시스템임.
조명기기의 지능화·네트워크화에 따라, 단순 전기·광학 성능을 넘어 통신 안정성, 데이터 무결성, 인증·암호화, 원격제어 보안성이 필수 요구사항으로 부각되고 있으며, 특히 EU CRA(Cyber Resilience Act), RED Directive, 글로벌 IoT 보안 규제 등 국제 규제 대응을 위해 실증 기반의 보안 시험 인프라 구축이 요구되고 있음.
본 시스템은 트래픽 생성·분석, 네트워크 프로토콜 분석, 취약점 진단, 소스코드 분석 기능을 단일 시험 환경에서 수행할 수 있도록 구성된 특수목적 사이버보안 시험·검증용 시스템임.
* 시스템 구성 및 주요 기능
① 네트워크 트래픽 생성 및 공격 시뮬레이션 모듈
-스마트조명 제어기, 게이트웨이, 서버 등 조명 IoT 네트워크 환경을 가상으로 구성하고, 정상·비정상 트래픽을 생성
-DDoS, 세션 플러딩, 패킷 변조, 인증 우회 등 다양한 공격 시나리오를 시뮬레이션하여 장비의 내성 및 안정성 검증
-고속 트래픽 환경에서도 실증 가능한 대용량 패킷 처리 및 세션 생성 능력 확보
② 통신 프로토콜 및 패킷 분석 모듈
-TCP/IP, UDP, MQTT, HTTP/HTTPS 등 IoT 및 조명 제어에 사용되는 주요 통신 프로토콜 분석
-장비 간 통신 과정에서 발생하는 비정상 패킷, 오류 메시지, 보안 취약 패턴 식별
③ 네트워크 취약점 진단 및 보안성 검증 모듈
-방화벽, 인증체계, 접근통제 설정 등 네트워크 보안 구성 요소의 취약점 점검
-비인가 접근, 계정 탈취, 서비스 거부 공격 등에 대한 보안 설정 적합성 평가
④ 소프트웨어 및 소스코드 보안 분석 모듈
-조명 제어 소프트웨어 및 펌웨어에 대한 정적·동적 소스코드 분석
이용안내
-
사용형태
기관의뢰
설치형태고정형
-
사용료 형태
시간별
장비 사용료[Hr] 30,000원
장비설명
본 사이버보안검증시스템은 스마트조명 및 IoT 기반 조명기기를 대상으로 네트워크, 통신, 소프트웨어 전 영역에서 발생 가능한 사이버 위협 요소를 사전에 검증하기 위한 통합 사이버보안 시험·검증용 장비임.
최근 조명기기는 단순 점등 기능을 넘어 센서, 통신모듈, 제어 소프트웨어가 결합된 지능형 시스템으로 고도화되고 있으며, 외부 네트워크와의 연동을 전제로 운영되는 사례가 증가하고 있음. 이에 따라 기존의 전기·광학 중심 성능시험만으로는 제품의 안전성과 신뢰성 확보에 한계가 존재하며, 인증·암호화·접근통제·데이터 무결성 등 사이버보안 요소에 대한 체계적인 검증이 필수적인 상황임.
본 장비는 EU CRA(Cyber Resilience Act), RED Directive, 글로벌 IoT 보안 규제 등 국제 사이버보안 규제 요구사항에 대응하기 위하여 트래픽 생성 및 분석, 네트워크 취약점 진단, 통신 프로토콜 분석, 소프트웨어 및 소스코드 보안 분석 기능을 단일 시험 환경에서 수행할 수 있도록 구성된 특수목적 사이버보안 검증 시스템임. 이를 통해 조명 제품의 기획·설계 단계부터 시제품 검증, 양산 전 실증에 이르기까지 전주기적 보안 검증 수행이 가능하며, 국내 조명기업의 품질 경쟁력 강화와 해외시장 진출 기반 확보에 기여함.
장비 구성 및 성능
○ DDoS 공격 트래픽 생성 및 L2~ L7 장비 성능 측정 장비
* 하드웨어 요구사항
-2.1GHz 8코어 이상
-Memory 16GB 이상
-Disk 800GB 이상
-인터페이스 1/10GE * 2ports 이상
-이동에 용이한 소형 폼 팩터 하드웨어
-OS 및 DBMS 포함
* 기능 요구사항
-Bandwidth 10Gbps 제공
-CPS(Connection Per Seconds) : 100,000 제공
-CC(Concurrent Connection) : 5,000,000 제공
-단일 어플라이언스에서 Layer 2 ~3 DDoS 공격 유형, Layer 4 ~7 공격 유형 동시 생성 기능 제공(ex: Syn Flooding + HTTP Get Flooding)
-트래픽 설정 및 테스트 결과 확인의 일관성 확보를 위해 L2에서 L7에 대한 복합공격을 1대의 물리적 시스템으로 수행 가능하여야 함
- 단일 인터페이스에서 정상/비정상 트래픽 동시 생성 기능 제공
- IPSEC, TLS 1.3 트래픽 생성 기능 제공
-실시간 공격 및 훈련 대상 장비의 실시간 영향 분석
-다양한 DDoS 공격 유형 지원(TCP, UDP, ICMP HTTP, DNS, LDAP 등)
-다양한 어플리케이션(6개 이상)을 적용한 Throughput 측정 기능 제공
-DDoS 공격 수행 시 정상 트래픽을 혼합하여 트래픽을 발생시킬 수 있어야 하며, 이에 대한 정상 트래픽 오탐지 유무 대응 여부 확인 기능 제공
-어플리케이션 DDoS, Flooding 트래픽 발생 제공
-훈련 수행 인력의 장비 운용이 용이하도록 직관적인 UI 제공
-8,000개 이상의 Security Attack 및 Malware 제공
주기적인 공격 패턴 및 어플리케이션 업데이트 제공(2주 단위)
-정의 되지 않은 Custom Applcation 생성 제공
-생성한 트래픽에 대하여 PCAP 형태로 패턴 Export 기능 제공
- PCAP 패킷 Replay 기능 제공
- RFC 2544 트래픽 성능 측정 기능 제공
서울특별시 강남구 테헤란로 305 한국기술센터 2~7, 14층, 16~17층, 21층
i-Tube 대표문의 : 1811-9126 / KIAT 대표 콜센터 : 02-6009-3000
Copyrightⓒ 2020 KIAT All rights reserved.
