
 맞춤추천



공동활용장비

- 장비찾기
- 공동활용장비
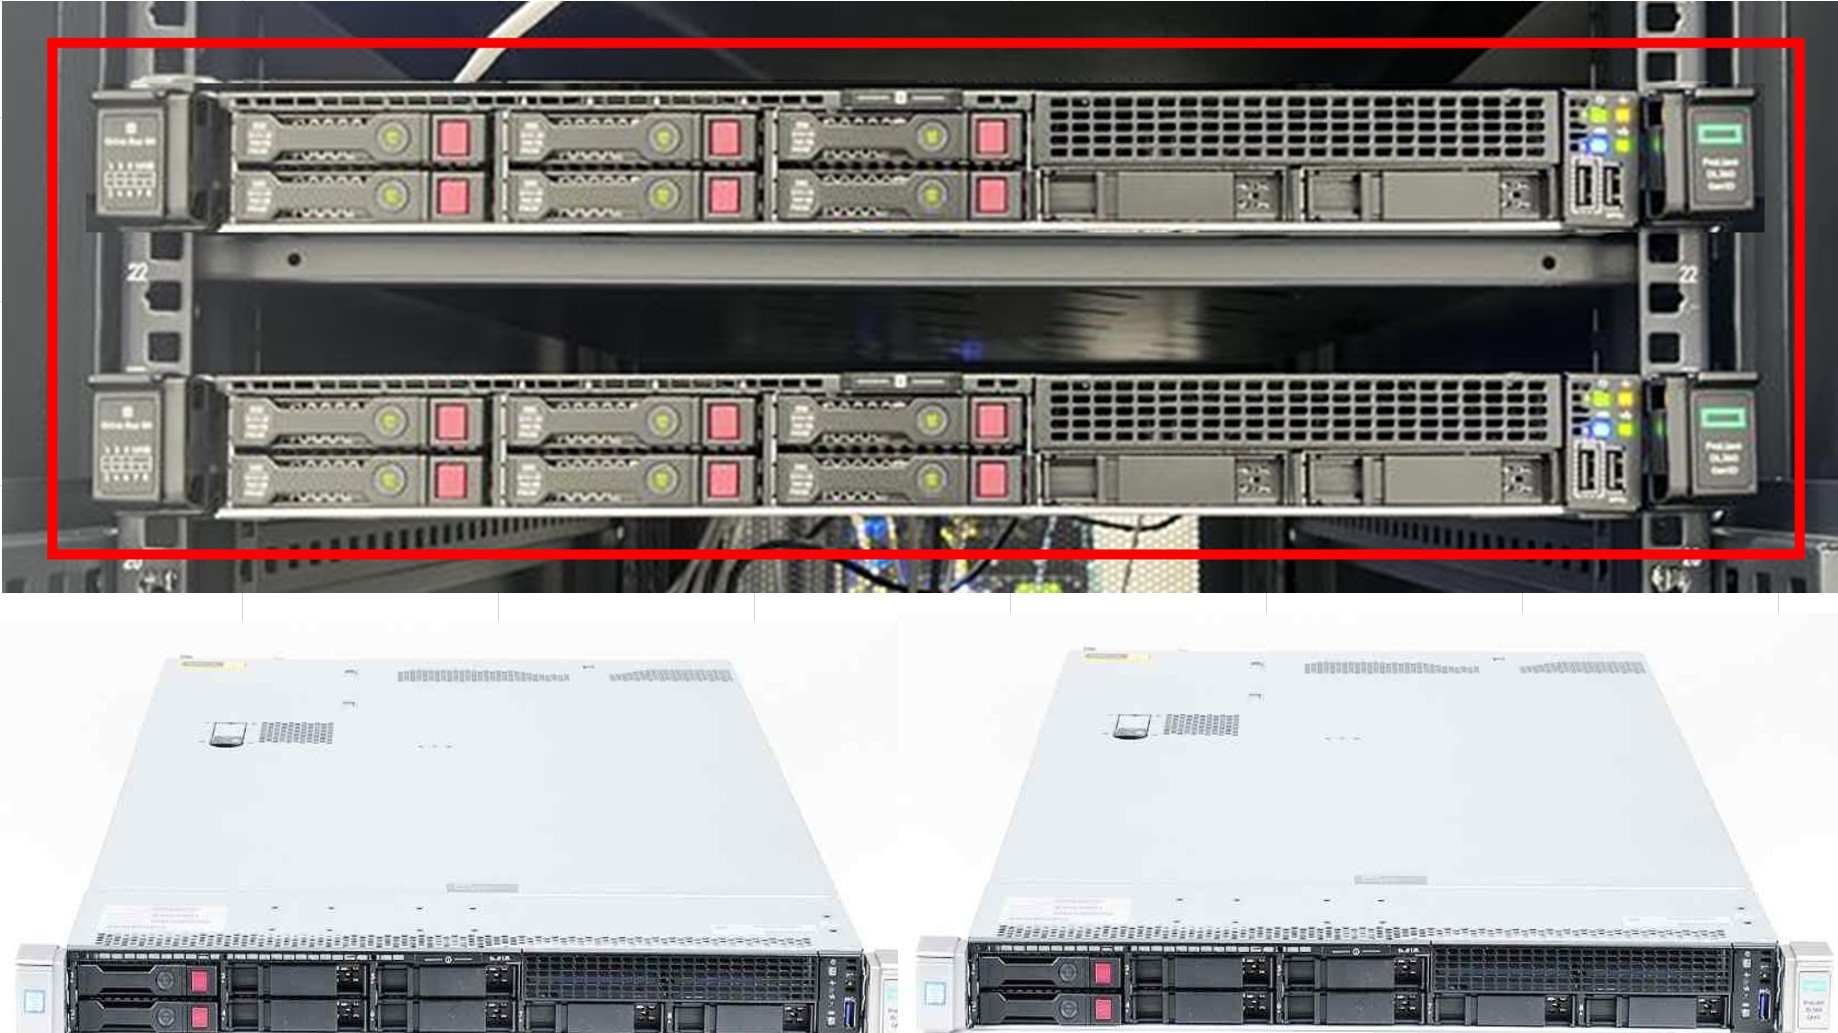
- Future vehicle convergence parts SW forgery prevention system
- 자율주행 융합부품 SW 위변조 방지시스템
- i-Tube No. 2512-E-0249
- NTIS No NFEC-2026-01-312773
- 설치기관 (재)경북테크노파크
- 주소 경상북도 구미시 구미대로 350-27 (신평동, 금오공과대학교신평동캠퍼스)
- 담당자 장춘석 (T. 054-750-3706 )
- 매뉴얼
-
온라인* 본 장비는 온라인 예약이 불가하오니 장비사용 예약과 관련해서는
예약가능여부
장비 보유기관에 직접 문의 주시기 바랍니다. (장비 예약은 Zeus 시스템에서 회원가입후 예약가능)
장비정보
-
제작사
에스오데이타
-
모델 명
Security Analyzer / Fuzzer
내용연수6년
-
구분
주장비
용도시험
-
표준 분류
데이터처리장비 > 하드웨어 > 달리 분류되지 않는 하드웨어
장비활용범위공동활용서비스
-
취득일
2025-12-04
취득금액762,861,680원
-
인증정보
- UNECE R155 규정 및 ISO/SAE 21434 국제 표준을 준수하는 코드 분석
-
기능
1) 취약점 점검 시스템
(1) 취약점 점검 기능
- 바이너리 코드, 이미지 앱 등을 스캔하여 구성 요소, 보안 취약점, 라이선스 점검
- 다양한 개발 언어 지원 : C, C++, Java 등
- 지원 OS 및 프레임워크: Standard Linux distributions, Automotive Grade Linux (AGL), Android, QNX, AUTOSAR 등
(2) 관리 및 GUI 리포트 기능
- 보안 정책 검색(암호화, 정보 유출, 잘못된 구성 강화, 코딩 표준 준수, OS 구성 오류)
- 차량 시스템 레벨의 RISK 상관관계 기능 제공
- 전체 자동차의 각 부품을 GUI로 매핑하여 보안성 평가 점수 제공
- 상세 보고서제공
2) 코드 침투시험 시스템
차량 CAN/CAN-FD 통신 프로토콜 관련 퍼징 테스트 케이스를 제공하며 사용자가 테스트 케이스를 생성하거나 편집할 수 있고 각 통신 시퀀스에 맞는 테스트 케이스 송출 및 수신을 통한 정상 동작과 취약점 발생을 측정할 수 있는 기능을 제공해야 한다.
(1) Fuzz Testing 주요 기능
- 프로젝트 생성, 수정, 삭제기능 제공, 프로토콜 타입 설정, Fuzzing 히스토리 관리
- Test Configuration : 현재 진행중인 테스트의 세부 조건 별 설정 제어, 테스트 연속성 보장
- Test Case Sequence, Valid 설정 : 다양한 OEM 및 제어기 별 특성에 맞게 설정 가능한 기능으로, 국제 표준에 맞는 디폴트 설정 제공
- External instrumentation Setting :CAN DBC file을 Import를 통해 특정 값을 판정 조건으로 설정하여 판정하는 로직 사용
- 서비스 별 Test Case 수량확인 : Test Coverage를 설정하고 각 서비스 별 Test Case종류 및 수량 확인
- Real Time Monitoring : Fuzz Testing 진행 간 직관적으로 현황을 확인 할 수 있는 모니터링 현황판 기능 제공 -
장비 상세설명
1. 소프트웨어 취약점 점검 도구
ㅇ S/W 위변조 검사
- 소프트웨어 무결성 검증
ㅇ 상세한 소프트웨어 구성 목록(SBOM) 생성 제공
- 표준 SBOM 형식으로 SW 개발 명세서 지원
ㅇ 오픈소스의 정밀한 라이선스 이슈 파악
- 취약한 오픈소스 구성 요소를 식별
ㅇ 데이터 축적
- 취약점 분석 데이터를 저장하고 관리
ㅇ 취약점 점검 및 관리 기능
- 바이너리 코드, 이미지 앱 등을 스캔하여 구성 요소, 보안 취약점, 라이선스 점검
ㅇ 소스코드, 컨테이너, 바이너리 방식 환경 / 분석
ㅇ CVE 및 라이선스 이슈 등 취약점 패치 정보 제공
ㅇ 관리 및 GUI 리포트 기능
- 차량 시스템 레벨의 RISK 상관관계 기능 제공
2.차량위변조 방지코드 침투시험도구
ㅇ 자동차 규제에 대한 소프트웨어의 안정성 평가 및 표준 준수 지원
- UNECE WP.29 R155, R156의 침투시험 요구사항 검증
- SO/SAE 21434(자동차 관리 체계)의 필수 규정 준수를 위한 침투 테스트 제공
ㅇ 차량 해킹 및 악성 공격 시뮬레이션
- 랜덤 패킷 주입을 통한 차량 네트워크 취약점 평가
- DoS(Denial of Service) 공격 방어력 평가
ㅇ 기업 맞춤형 퍼징 테스트 환경 구축 가능
- 사용자 정의 테스트 케이스 작성
ㅇ 프로젝트 생성, 수정, 삭제 기능 제공, 프로토콜 타입 설정, Fuzzing 히스토리 관리
ㅇ Test Configuration : 현재 진행중인 테스트의 세부 조건 별 설정 제어, 테스트 연속성 보장
ㅇ Real Time Monitoring : Fuzz Testing 진행 간 직관적으로 현황을 확인 할 수 있는 모니터링 현황판 기능 제공
ㅇ Test Case Sequence, Valid 설정 : 다양한 OEM 및 제어기별 특성에 맞게 설정 가능한 기능으로, 국제 표준에 맞는 디폴트 설정 제공
이용안내
-
사용형태
기관의뢰
설치형태고정형
-
사용료 형태
시간별
장비 사용료[Hr] 24,000원
장비설명
소프트웨어 중심으로 진화하는 차량(SDV, Software Defined Vehicle)의 가속화로 인하여 차량 완성차 업체 및 소프트웨어 제공 업체들의 오픈 소스 소프트웨어로 개발된 자율차량 및 차량 제어기들의 완결성 검증을 통하여 자동차 산업 생태계 전반에 적용되는 오픈소스 구성 분석과 SW 무결성 대응을 위한 시스템
자율주행 융합부품의 SW 취약점을 사전에 탐지하여 차량 부품 SW의 위변조를 방지하기 위해 요구되는 분석 기능 제공
WP.29 법규 기준 규정 마련으로 차량 제조 과정 내 소프트웨어 테스트는 필수 단계로 글로벌 표준을 충족하는 코드분석 테스트 지원
장비 구성 및 성능
1. 소프트웨어 취약점 점검 도구
ㅇ S/W 위변조 검사
- 소프트웨어 무결성 검증
ㅇ 상세한 소프트웨어 구성 목록(SBOM) 생성 제공
- 표준 SBOM 형식으로 SW 개발 명세서 지원
ㅇ 오픈소스의 정밀한 라이선스 이슈 파악
- 취약한 오픈소스 구성 요소를 식별
ㅇ 데이터 축적
- 취약점 분석 데이터를 저장하고 관리
ㅇ 취약점 점검 및 관리 기능
- 바이너리 코드, 이미지 앱 등을 스캔하여 구성 요소, 보안 취약점, 라이선스 점검
ㅇ 소스코드, 컨테이너, 바이너리 방식 환경 / 분석
ㅇ CVE 및 라이선스 이슈 등 취약점 패치 정보 제공
ㅇ 관리 및 GUI 리포트 기능
- 차량 시스템 레벨의 RISK 상관관계 기능 제공
ㅇ H/W 사양 : Dual CPU, 운영체제 OS 포함.
- HDD : SSD 3TB, 메모리: 256 GB 이상
2.차량위변조 방지코드 침투시험도구
ㅇ 자동차 규제에 대한 소프트웨어의 안정성 평가 및 표준 준수 지원
- UNECE WP.29 R155, R156의 침투시험 요구사항 검증
- SO/SAE 21434(자동차 관리 체계)의 필수 규정 준수를 위한 침투 테스트 제공
ㅇ 차량 해킹 및 악성 공격 시뮬레이션
- 랜덤 패킷 주입을 통한 차량 네트워크 취약점 평가
- DoS(Denial of Service) 공격 방어력 평가
ㅇ 기업 맞춤형 퍼징 테스트 환경 구축 가능
- 사용자 정의 테스트 케이스 작성
ㅇ 프로젝트 생성, 수정, 삭제 기능 제공, 프로토콜 타입 설정, Fuzzing 히스토리 관리
ㅇ Test Configuration : 현재 진행중인 테스트의 세부 조건 별 설정 제어, 테스트 연속성 보장
ㅇ Real Time Monitoring : Fuzz Testing 진행 간 직관적으로 현황을 확인 할 수 있는 모니터링 현황판 기능 제공
ㅇ Test Case Sequence, Valid 설정 : 다양한 OEM 및 제어기별 특성에 맞게 설정 가능한 기능으로, 국제
서울특별시 강남구 테헤란로 305 한국기술센터 2~7, 14층, 16~17층, 21층
i-Tube 대표문의 : 1811-9126 / KIAT 대표 콜센터 : 02-6009-3000
Copyrightⓒ 2020 KIAT All rights reserved.
